La firma de seguridad HUMAN informó que descubrió y frenó parcialmente BADBOX 3.0, una red de dispositivos Android baratos infectados que llegó a generar unos 40.000 millones de solicitudes publicitarias falsas por día. Es la mayor operación de fraude publicitario por volumen que se haya divulgado.
Esa cifra equivale a más de un 4% de todo el tráfico de televisión conectada que observa la plataforma de la empresa de ciberseguridad, y supera por más de tres veces el récord anterior, una operación llamada VASTFLUX. También es un pico mayor que el de todas las investigaciones que el equipo Satori de HUMAN publicó en los últimos cinco años juntas.
El informe aclara qué mide el número: son solicitudes para pujar por un espacio publicitario, no anuncios vistos ni dinero cobrado. La firma de seguridad tampoco publicó cuántos dispositivos están infectados en esta variante ni cuánto perdieron los anunciantes.
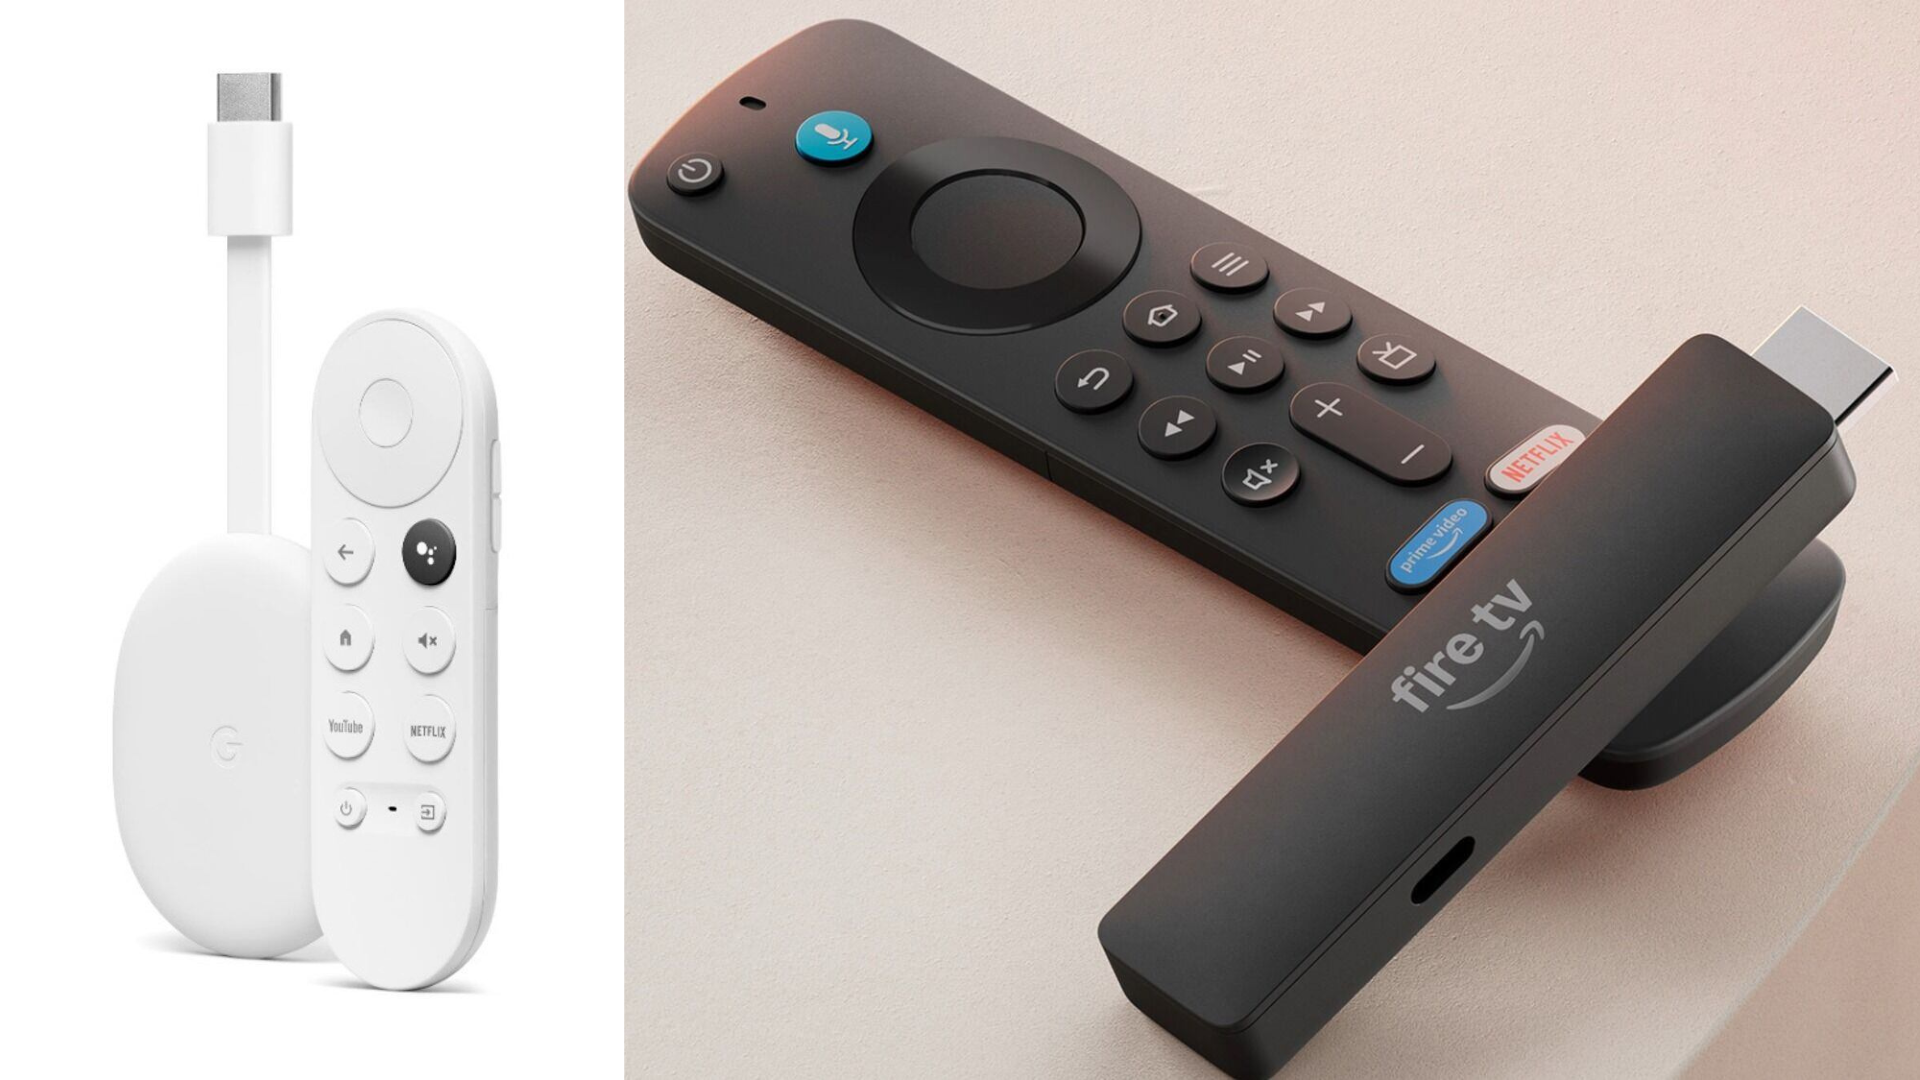
Los aparatos afectados son cajas para convertir televisores en smart TV, tablets y teléfonos de bajo costo, fabricados en China y vendidos en todo el mundo. Funcionan con la versión abierta de Android, no están certificados por Google y no cuentan con su sistema de protección Play Protect.
El malware reproduce videos publicitarios en una ventana oculta: el anuncio se reproduce en el aparato, pero la pantalla no muestra nada raro. Las solicitudes resultantes afirman provenir de aplicaciones legítimas de televisión, que en realidad no están instaladas en esos dispositivos, de modo que los compradores de publicidad creen pagar por espacios de calidad.
Parte del tráfico llegaba desde conexiones domésticas, lo que ayudaba a que pareciera consumo normal de un hogar. HUMAN también detectó solicitudes que simulaban la inserción de anuncios en una transmisión, aunque no existía ni el aparato ni el anuncio.
El segundo uso de los dispositivos es menos visible para sus dueños. Los módulos inscriben cada aparato, sin conocimiento ni consentimiento de su propietario, como salida de internet en una de 11 redes de proxies residenciales, servicios que alquilan la dirección de un hogar para que otros naveguen detrás de ella.
Diez de esas redes son servicios comerciales. La undécima, PXYEDGE, la operan los propios atacantes y sería la nueva versión de IpMoYu, expuesta en la investigación sobre BADBOX 2.0. Anunciaba unos 200.000 nodos disponibles, y HUMAN midió picos de unas 340.000 conexiones únicas. El dueño del aparato paga el ancho de banda; otro cobra por el acceso.
La firma de seguridad vinculó el catálogo de módulos con TXCZ, un fabricante chino de electrónica, a partir de varias pistas: un servidor de control que funciona en infraestructura asociada con la empresa, comprobaciones de TXCZ dentro del código, un dominio que sirve configuraciones de los anuncios ocultos y una cuenta de repositorio con su nombre. El informe no incluye una respuesta de la compañía.
BADBOX apareció en 2023 con más de 74.000 dispositivos infectados. La versión 2.0, de 2025, alcanzó más de 10 millones en 222 países y territorios, según HUMAN. En la prensa se ha recordado que en marzo de 2025 HUMAN y Shadowserver desconectaron más de 500.000 de esos aparatos y Google retiró 24 apps de su tienda; luego Google demandó a los operadores.
Esta vez, los expertos en ciberseguridad participaron además en una operación liderada por Google contra otra red relacionada, XCPE, que identificó más de un millón de dispositivos infectados en más de 200 países y territorios. Esa acción incluyó dominios de control que operaban partes de BADBOX 3.0.
Los operadores hospedan los módulos en repositorios públicos de código y en copias de respaldo, para que borrar una no frene la distribución. La firma de seguridad logró que se retirara uno de esos repositorios y dijo que sus sistemas ya filtran el tráfico fraudulento asociado. Advirtió que los responsables probablemente se adaptarán, como en ocasiones anteriores.
Para los usuarios, la recomendación de los investigadores es comprar solo dispositivos Android certificados de fabricantes reconocidos y verificar que Play Protect esté disponible y activo.