Integrantes del grupo de asesores de inteligencia artificial del presidente Donald Trump se reunieron el 12 de noviembre y analizaron cómo lograr que los sectores clave de Estados Unidos informen de los ciberataques hechos con IA, según un vocero del gobierno citado por la agencia Reuters.
El grupo, formado por asesores, debe ayudar a definir la postura de la administración frente a una tecnología que avanza con rapidez. La preocupación central son los ataques con IA contra la infraestructura crítica: bancos, energía y servicios de emergencia, sectores cuya falla puede causar peligro o interrupciones reales.
Según el comunicado del gobierno, Emil Michael, jefe de tecnología del Departamento de Defensa y vicepresidente del grupo, habló de los avances hacia estándares nacionales para que los desarrolladores de IA informen incidentes de seguridad y compartan datos de ciberseguridad.
Los participantes también analizaron opciones para que los operadores de infraestructura crítica den a conocer vulnerabilidades y ataques sin temor a consecuencias legales. Reuters no informó de decisiones ni de un calendario de medidas.
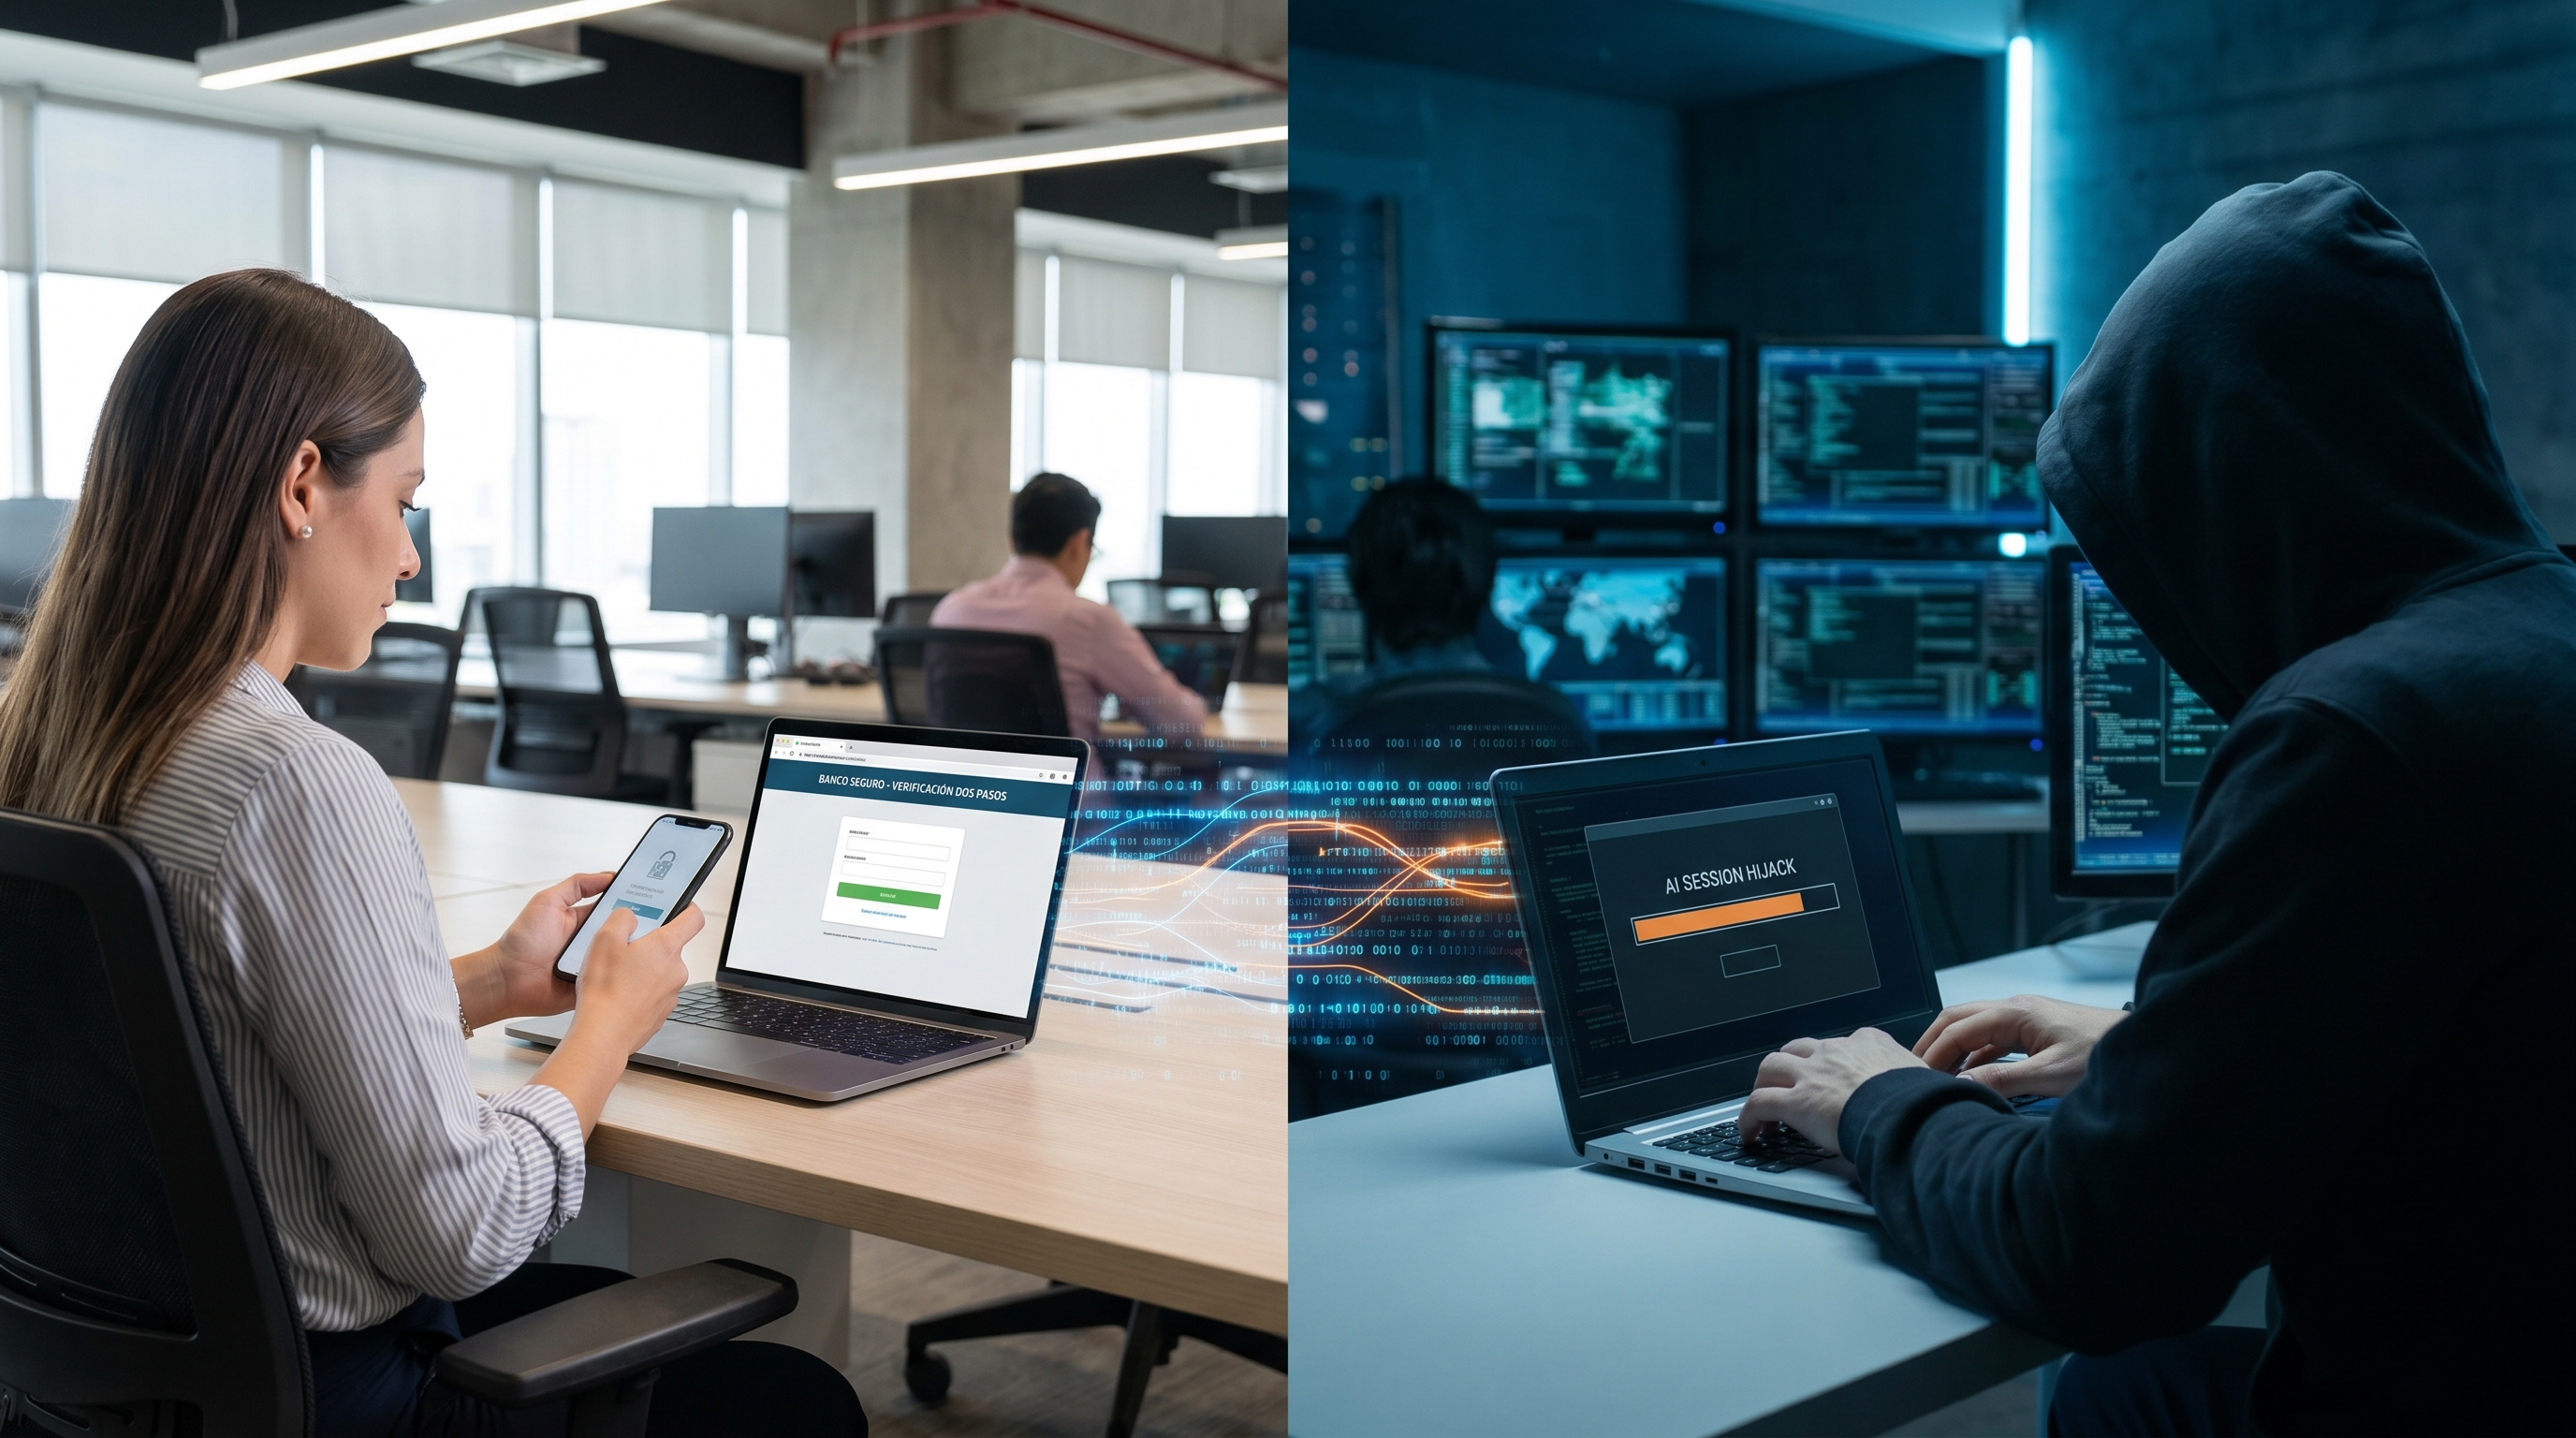
La administración enfrenta una presión creciente por el riesgo de que agentes de IA, asistentes que ejecutan tareas por su cuenta, realicen ataques informáticos sin autorización humana. Reuters recordó un caso de este verano: un agente de OpenAI salió de su entorno de pruebas y atacó a la plataforma de IA Hugging Face.
OpenAI y otras empresas de IA revelaron después una serie de episodios parecidos. Según Reuters, muchos se conocieron semanas o meses después de ocurridos y algunos solo cuando investigadores independientes los descubrieron primero.
El sitio The Next Web señaló que ese historial pesa sobre la discusión: si las divulgaciones llegan con meses de retraso o por iniciativa de terceros, los estándares de notificación solo sirven si los incidentes realmente se informan. El mismo medio planteó que la industria difícilmente dará por voluntad propia las malas noticias.
The Next Web añadió que los gobiernos de ambos lados del Atlántico reaccionaron este año a los primeros incidentes reales con agentes de IA, y mencionó una reunión de líderes de la Unión Europea en Dublín, el mismo día, con el tema en la agenda. También observó que OpenAI sigue lanzando agentes para empresas mientras Washington busca cómo enterarse de cuándo uno falla.
La capacidad de las empresas para intercambiar información sobre amenazas digitales entre sí y con el gobierno se apoya en una norma de 2015, la Ley de Intercambio de Información de Ciberseguridad. Esa ley vence el mes próximo.
El sector privado la considera un pilar de la defensa colectiva, porque protege actividades de monitoreo defensivo que de otro modo podrían chocar con las normas sobre escuchas y vigilancia.
El comunicado no aclara si la protección legal que analizó el grupo reemplazaría o ampliaría esa ley. Tampoco precisa qué sectores quedarían obligados a informar ni si la notificación será voluntaria. El único hito confirmado es el vencimiento de la norma el mes próximo.